Una empresa logística puede tener sus unidades disponibles, el almacén lleno y al personal listo para trabajar. Aun así, la operación puede detenerse si nadie puede consultar rutas, inventarios, órdenes, ubicaciones o evidencias de entrega. La ciberseguridad en empresas logísticas ya no es únicamente un asunto del área de sistemas: es una condición para mantener el movimiento de mercancías.
El ENISA Threat Landscape 2025 reportó que el sector transporte concentró 7.5% de los incidentes registrados entre los sectores analizados en la Unión Europea. Dentro de los incidentes que afectaron al transporte, la categoría logística representó 20.8%. El mismo informe indicó que, entre los incidentes de ciberdelincuencia contra transporte, el ransomware representó 83.9%.[1]
Nota sobre el dato: los porcentajes corresponden al alcance, metodología y periodo del informe de ENISA en la Unión Europea. No representan una tasa de incidencia para México ni la probabilidad individual de una empresa.
La logística también es infraestructura digital
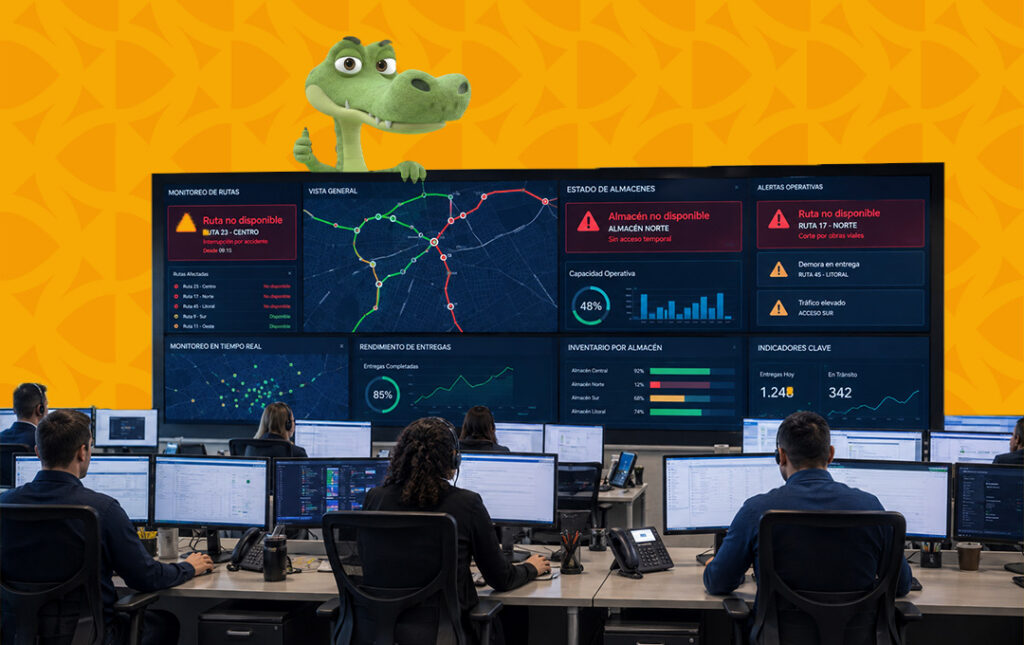
Una operación moderna depende de varias capas tecnológicas. El TMS administra viajes y seguimiento; el WMS organiza inventario, surtido y embarques; el ERP conecta compras, facturación y finanzas; y el correo y los sistemas de rastreo soportan autorizaciones y visibilidad.
Cuando una plataforma queda fuera de servicio, el efecto puede propagarse: una falla del WMS impide localizar productos; una caída del TMS detiene rutas; y la pérdida del correo bloquea autorizaciones o evidencias.
Por eso, la ciberseguridad en empresas logísticas debe analizar dependencias, no solo computadoras. El riesgo está en la cadena completa: usuarios, proveedores de nube, integraciones, dispositivos, credenciales y procesos manuales de respaldo.
La logística ya se encuentra entre los objetivos
En abril de 2026, CISA y otras autoridades publicaron una alerta conjunta sobre una campaña cibernética dirigida a entidades logísticas occidentales y compañías tecnológicas. La relevancia del aviso no está en asumir que todas las empresas enfrentarán el mismo actor, sino en reconocer que los datos de rutas, relaciones comerciales, accesos y plataformas logísticas tienen valor estratégico.[2]
Además del ataque deliberado, una operación puede sufrir por errores de configuración, cuentas comprometidas, actualizaciones fallidas, interrupciones de proveedores o pérdida de conectividad. La continuidad debe contemplar tanto incidentes maliciosos como fallas tecnológicas.
Ransomware: cuando la información deja de estar disponible
La Guardia Nacional CERT-MX describe el ransomware como un programa que cifra la información de la víctima y exige un pago para recuperar el acceso. Entre sus recomendaciones se encuentran realizar respaldos periódicos, mantener aplicaciones y herramientas de seguridad actualizadas y aislar los equipos infectados de la red.[3]
En una operación logística, el daño no se limita a “perder archivos”. Puede afectar órdenes en proceso, inventarios, manifiestos, comprobantes, datos de clientes, evidencia de entrega, programación de unidades y comunicación con proveedores. La ciberseguridad en empresas logísticas debe proteger la disponibilidad, la integridad y la recuperación de esa información.
El verdadero riesgo es el efecto dominó
Imaginemos que un TMS queda fuera de servicio durante seis horas. El primer efecto es tecnológico, pero rápidamente se convierte en un problema operativo: tráfico no puede asignar viajes; los operadores no reciben instrucciones; el almacén acumula embarques; atención a clientes desconoce el estatus; y administración no puede relacionar evidencias con facturación.
Si la empresa no tiene un procedimiento alterno, cada área improvisa. Aparecen hojas de cálculo distintas, mensajes sin control, duplicidad de instrucciones y errores al reconstruir la información. El costo final puede incluir retrasos, penalizaciones contractuales, horas extra, pérdida de ventas y afectación reputacional, dependiendo de la operación y sus contratos.
Continuidad operativa: qué debe existir antes del incidente
El Marco de Ciberseguridad 2.0 del NIST organiza la gestión del riesgo en seis funciones: gobernar, identificar, proteger, detectar, responder y recuperar. Así, la ciberseguridad en empresas logísticas no termina con controles preventivos; también exige detectar, contener y restablecer la operación.[4]
La guía de respuesta a incidentes NIST SP 800-61 Rev. 3 señala que la respuesta debe integrarse en la gestión general del riesgo y en las operaciones de la organización. Preparación, responsabilidades, comunicación y aprendizaje continuo son parte del proceso, no actividades que deban inventarse durante la crisis.[5]

Ocho controles que fortalecen la resiliencia logística
Una estrategia de ciberseguridad en empresas logísticas debe traducirse en acciones comprobables. Estos controles ayudan a reducir la interrupción y acelerar la recuperación:
- Mapear los sistemas críticos: TMS, WMS, ERP, rastreo, correo, portales de clientes, EDI y plataformas de proveedores.
- Definir el tiempo máximo tolerable de interrupción para cada proceso y priorizar qué debe recuperarse primero.
- Mantener respaldos separados y protegidos, y comprobar periódicamente que la información realmente puede restaurarse.
- Activar doble factor de autenticación en correo, accesos remotos, plataformas administrativas y cuentas con privilegios.
- Limitar permisos conforme a las funciones de cada persona y retirar accesos de usuarios, proveedores o exempleados cuando dejen de requerirlos.
- Preparar formatos manuales controlados para recibir, surtir, embarcar, asignar rutas y documentar entregas mientras los sistemas se recuperan.
- Acordar con proveedores tecnológicos contactos de emergencia, respaldos, exportación de datos, tiempos de atención y responsabilidades ante incidentes.
- Realizar simulacros en los que participen operaciones, sistemas, dirección, legal, comunicación, proveedores y seguros.
El doble factor reduce el riesgo de una sola contraseña
En marzo de 2026, la Guardia Nacional CERT-MX reiteró el uso de contraseñas seguras, la validación de mensajes por medios oficiales y la activación del doble factor de autenticación para reducir accesos indebidos derivados de ataques a empresas o instituciones reconocidas.[6]
Este control es especialmente importante en correo electrónico, porque muchas instrucciones logísticas —cambios de cuenta, rutas, proveedores, operadores o documentos— se autorizan desde ahí. Una cuenta comprometida puede afectar tanto la seguridad digital como la liberación física de mercancías.
¿Qué papel puede tener un seguro cibernético?
Dentro de la ciberseguridad en empresas logísticas, un seguro cibernético puede complementar el plan de continuidad, pero su alcance depende de la póliza. Conviene revisar respuesta a incidentes, análisis forense, restauración de datos, responsabilidad frente a terceros, interrupción del negocio, deducibles, periodos de espera, sublímites y exclusiones.
La póliza no reemplaza los respaldos, el doble factor ni el plan operativo. Su función es complementar una estrategia de gestión de riesgos y aportar recursos cuando ocurre un evento cubierto.
Primeras acciones cuando el sistema deja de responder
Ante una posible infección, no conviene reiniciar indiscriminadamente equipos ni borrar evidencias. La organización debe activar su protocolo, aislar dispositivos conforme a la guía técnica, preservar registros, contactar responsables y habilitar el procedimiento manual.
Si existe un posible delito cibernético en México, la Guardia Nacional pone a disposición el 088 para orientación y reporte. La notificación a la aseguradora o al agente debe realizarse conforme a los tiempos y canales establecidos en la póliza.[3]
Conclusión
La ciberseguridad en empresas logísticas es una extensión de la continuidad operativa. Proteger un almacén o una flotilla ya no es suficiente cuando las decisiones, autorizaciones y evidencias dependen de plataformas digitales.
La pregunta es cuánto tiempo puede operar la empresa sin cada sistema y qué información debe recuperar primero. En Equinox Agente de Seguros y de Fianzas te ayudamos a analizar riesgos operativos y cibernéticos, revisar alternativas de protección y construir una estrategia acorde con tu operación.
Fuentes Oficiales
Consulta realizada el 27 de julio de 2026. Los porcentajes de ENISA corresponden al alcance del informe europeo y no deben extrapolarse directamente a México.
[1] ENISA — Threat Landscape 2025 — https://www.enisa.europa.eu/sites/default/files/2026-01/ENISA%20Threat%20Landscape%202025_v1.2.pdf
[2] CISA — Joint Cybersecurity Advisory: Russian GRU Targeting Western Logistics Entities and Technology Companies — https://www.cisa.gov/news-events/cybersecurity-advisories/aa25-141a
[3] Guardia Nacional CERT-MX — Ransomware — https://www.gob.mx/gncertmx/articulos/ransomware
[4] NIST — Cybersecurity Framework 2.0 — https://www.nist.gov/cyberframework
[5] NIST — SP 800-61 Rev. 3, Incident Response Recommendations and Considerations for Cyber Risk Management — https://nvlpubs.nist.gov/nistpubs/specialpublications/nist.sp.800-61r3.pdf
[6] Guardia Nacional CERT-MX — Recomendaciones para prevenir la usurpación de identidad derivada de ataques cibernéticos — https://www.gob.mx/gncertmx/articulos/recomendaciones-para-prevenir-la-usurpacion-de-identidad-derivada-de-ataques-ciberneticos-a-instituciones-o-empresas-reconocidas
[7] ENISA — Cyber Europe 2026: ejercicio de resiliencia en transporte — https://www.enisa.europa.eu/news/cyber-europe-2026-all-eyes-on-the-eus-collective-response-and-resilience